ActiveMQ vulnerable dentro de Armatura One: un CVE explotado llega al control de acceso físico
La edición del 6 de octubre analiza vulnerabilidades críticas que afectan componentes cercanos a la operación física. El caso principal es Armatura One, una plataforma de control de acceso que incorpora una versión vulnerable de Apache ActiveMQ asociada con explotación activa y campañas de ransomware. También se revisan diez fallas en Toptech TMS7 y TopHAT, una ejecución remota de código en…
Editorial
Esta semana CISA y el INCIBE publicaron más de una docena de avisos. Tres de ellos merecen atención inmediata. El primero involucra a Armatura One: un sistema de control de acceso físico que tiene embebido Apache ActiveMQ con una falla de 2023 ya listada en el catálogo KEV de CISA y usada en campañas de ransomware. El segundo afecta al Toptech TMS7, un sistema de gestión de terminales presente en instalaciones de hidrocarburos. El tercero es MikroTik RouterOS, un router que aparece con frecuencia en redes industriales de todo tipo. Si alguno de estos productos vive en su red, esta edición es para ti.
Vulnerabilidades de la semana
[CRÍTICO] ActiveMQ vulnerable en Armatura One: un CVE explotado llega al control de acceso físico
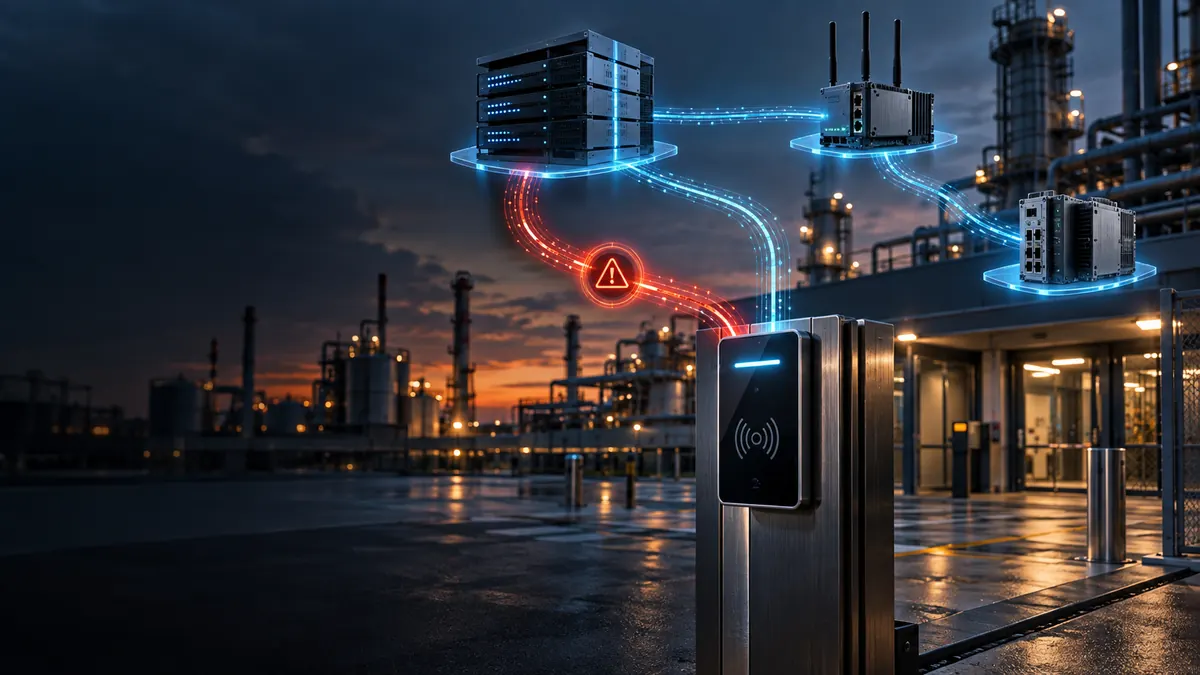
Armatura One es un sistema de gestión de control de acceso físico utilizado en instalaciones de manufactura, energía y transporte. Embebe Apache ActiveMQ y expone su listener del protocolo OpenWire en red por omisión. La versión integrada es vulnerable a CVE-2023-46604: una falla de deserialización de datos que permite a un atacante remoto no autenticado ejecutar código arbitrario con el nivel de privilegio más alto del sistema operativo, antes de que se validen las credenciales. CISA incluye este CVE en su catálogo de vulnerabilidades explotadas conocidas (KEV) y lo vincula con campañas de ransomware contra instalaciones de Apache ActiveMQ. El mismo aviso documenta credenciales fijas en el código fuente para el superusuario de la base de datos (CVE-2026-94592), una clave criptográfica fija y compartida entre instalaciones para cifrar credenciales de la base de datos (CVE-2026-94591), contraseñas de la base de datos registradas en texto claro durante respaldos (CVE-2026-94593) y credenciales del broker registradas en texto claro durante la operación normal (CVE-2026-94594). La combinación puede facilitar el compromiso total del host y la reutilización de credenciales. En nuestra experiencia, los sistemas de control de acceso físico rara vez se incluyen en el alcance de las evaluaciones OT, y con frecuencia comparten segmento de red con estaciones de ingeniería.
Acción sugerida: Verificar si Armatura One está desplegado en la organización. Si la versión instalada es anterior a 4.7.2 (línea global) o 4.6.1_USA (línea estadounidense), actualizar de inmediato. Confirmar que el puerto del protocolo OpenWire de ActiveMQ no es accesible desde segmentos no autorizados. Auditar los archivos de bitácora, respaldos y paquetes de soporte en búsqueda de contraseñas en texto claro; rotar cualquier credencial que pudiera haber quedado expuesta. Cambiar la contraseña del superusuario de la base de datos si no se realizó durante la instalación. Contactar al soporte técnico oficial de Armatura LLC para obtener el paquete de actualización.
Toda actualización debe validarse previamente con el fabricante, probarse en un entorno controlado y ejecutarse conforme al proceso de gestión de cambios y ventanas de mantenimiento de la organización.
[CRÍTICO] Toptech TMS7 y TopHAT: diez fallas en un sistema de gestión de terminales de hidrocarburos
Toptech TMS7 y su variante TopHAT son sistemas de gestión de terminales utilizados en instalaciones de energía, química y transporte de hidrocarburos. La versión 7.6.3 concentra diez vulnerabilidades reportadas por investigadores de Shell CyberDefence. La más grave (CVE-2026-71379, CVSS 10.0) permite a cualquier atacante no autenticado exportar tablas completas de la base de datos con una sola petición HTTP manipulada. CVE-2026-70356 (CVSS 9.1) permite cargar y ejecutar archivos PHP arbitrarios en el servidor web. Cinco puntos de entrada de la interfaz son vulnerables a inyección SQL ciega (es un tipo de vulnerabilidad de seguridad donde un ataque de inyección SQL ocurre, pero la aplicación web no muestra los resultados de la consulta ni los errores de la base de datos en las respuestas HTTP) basada en tiempo (CVE-2026-72510, CVE-2026-63713, CVE-2026-68954, CVE-2026-68068, CVE-2026-72507). Adicionalmente, la aplicación no regenera el identificador de sesión tras la autenticación, lo que habilita ataques de fijación de sesión para tomar control de cuentas activas (CVE-2026-71302). En nuestra experiencia, los sistemas TMS de terminales de almacenamiento y despacho suelen estar conectados a redes corporativas para integración con ERP, lo que amplifica significativamente el radio de impacto de estas fallas.
Acción sugerida: Actualizar a la versión 7.8, disponible en el blog de seguridad de Toptech Systems. Si la actualización inmediata no es posible, asegurarse de que la interfaz web del TMS no sea accesible desde redes no autorizadas ni desde internet. Revisar los registros de acceso en búsqueda de peticiones POST anómalas al endpoint de exportación. Considerar la implementación de un WAF como control compensatorio temporal.
Toda actualización debe validarse previamente con el fabricante, probarse en un entorno controlado y ejecutarse conforme al proceso de gestión de cambios y ventanas de mantenimiento de la organización.
[CRÍTICO] Pasarelas de protocolo Moxa MGate: desbordamiento de pila y verificación de firmware comprometida
Las pasarelas de protocolo Moxa de las series MGate MB3000 y MGate 5000 concentran dos vulnerabilidades publicadas esta semana por INCIBE-CERT (INCIBE-2026-698). CVE-2026-86325 (severidad crítica) es un desbordamiento de búfer basado en pila en la interfaz de gestión de cuentas: un usuario autenticado con permisos de solo lectura puede enviar un nombre de cuenta manipulado para acceder a credenciales en memoria, modificar el contenido del dispositivo o provocar una denegación de servicio. CVE-2026-86326 (severidad alta) afecta al mecanismo de actualización de firmware: la verificación de la firma criptográfica es incorrecta, permitiendo a un atacante con acceso a la interfaz de actualización instalar una imagen modificada que sobrevive a actualizaciones posteriores. En nuestra experiencia, las pasarelas MGate aparecen con frecuencia en instalaciones industriales mexicanas como puentes entre Modbus RTU/TCP, BACnet, DNP3 y redes Ethernet, en sectores de manufactura, energía y agua. Para CVE-2026-86326 no existe corrección disponible; Moxa recomienda obtener firmware únicamente desde fuentes oficiales y aplicar las guías de bastionado de las series MB3000 y 5000.
Ver aviso INCIBE →
Ver aviso fabricante →
Acción sugerida: Para CVE-2026-86325, aplicar las versiones de firmware corregidas (MGate MB3170/MB3270 → 4.7.1; MB3180 → 2.7.1; MB3280 → 4.6.3; MB3480 → 4.5.1; MB3660 → 3.4.5; MGate 5217 → 1.5.5) solicitándolas al soporte técnico de Moxa. Para CVE-2026-86326, en tanto no exista corrección, asegurarse de que la interfaz de actualización de firmware no sea accesible desde redes no autorizadas, y verificar la integridad y procedencia del firmware antes de cualquier actualización. Aplicar controles de acceso físico y lógico a las consolas de administración de los equipos afectados.
Toda actualización debe validarse previamente con el fabricante, probarse en un entorno controlado y ejecutarse conforme al proceso de gestión de cambios y ventanas de mantenimiento de la organización.
En breve
- ABB PCM600 ≤ 2.14: el servicio del programador de tareas corre como LocalSystem pero puede ser controlado por usuarios estándar del grupo local, lo que habilita escalación de privilegios local; adicionalmente, la extracción de archivos de proyecto no valida rutas y permite escritura fuera del directorio previsto. Para CVE-2026-15953, ABB publicó el hotfix 2.14 Hotfix 20260923. Para CVE-2026-15952 no hay una corrección disponible y deben aplicarse las mitigaciones de configuración indicadas por ABB. (CVE-2026-15952, CVE-2026-15953 — ICSA-26-274-03)
- WAGO PLCs y controladores (firmware <4.8.9): path traversal sin autenticación en la creación dinámica de objetos BACnet File Object permite leer o sobrescribir archivos arbitrarios y potencialmente comprometer el dispositivo por completo (CVE-2025-41753, crítico). Actualizar a firmware 4.8.9 (FW30) o posterior; para firmware personalizado, solicitar la versión corregida a WAGO. (INCIBE-2026-688)
- CODESYS (versiones <3.5.22.40 en productos Windows / <4.23.0.0 en productos Linux): condición de carrera en CmpMonitor2 y asignación de recursos sin límites en Gateway Client pueden provocar denegación de servicio o corrupción de memoria. La versión 4.23.0.0 para productos Linux está prevista para el cuarto trimestre de 2026. (CVE-2026-79625, CVE-2026-76992 — INCIBE-2026-684)
- Johnson Controls EasyIO Neo Series EC y CW: transmisión de credenciales y datos de sesión en texto claro por HTTP (CVE-2026-64893) y exposición de información sensible a través de la interfaz de depuración (CVE-2026-64892). La corrección está disponible en EC firmware V3.3b64 y CW firmware V3.3b26; HTTP ha sido deshabilitado por omisión en la versión corregida. INCIBE-CERT amplía el alcance al EasyIO FG (fin de vida útil) y al FS-32. (ICSA-26-274-04, ICSA-26-274-05 — INCIBE-2026-691)
- VIVOTEK Camera Firmware (37 modelos): inyección de comandos del sistema operativo sin autenticación, puntuación CVSS 10.0 y ejecución remota de código con privilegios de root. CISA reporta que existe una prueba de concepto pública. Actualizar al firmware más reciente disponible en el centro de descargas de VIVOTEK. (CVE-2026-22755 — ICSA-26-272-03, INCIBE-2026-676)
Para cerrar
Es una semana pesada en volumen, pero el patrón importa más que la cifra. ActiveMQ reaparece dentro de un sistema de control de acceso; Toptech expone funciones críticas a través de su interfaz web; MikroTik y Moxa concentran el riesgo en interfaces de administración. En los cuatro casos, la exposición crece cuando productos que sostienen operaciones físicas quedan conectados a redes corporativas sin segmentación ni un control estricto de la gestión.
La pregunta para esta semana es concreta: ¿qué sistemas de acceso físico, terminales de hidrocarburos, routers y pasarelas pueden administrarse desde segmentos no autorizados? Si la respuesta no está disponible, conviene comenzar por el inventario de interfaces de gestión, versiones instaladas y propietarios técnicos. Ese ejercicio permite priorizar las actualizaciones y reducir la superficie de ataque antes de que una vulnerabilidad conocida encuentre un camino hacia la operación.
El análisis y priorización expresados en Perímetro son responsabilidad editorial de Roberto Manzo. Esta publicación no sustituye la asesoría técnica específica para su organización.